Elisa предупреждает о волне поддельных счетов, которые рассылают мошенники

Компания Elisa предупреждает о новой волне мошеннических писем, в которых злоумышленники от имени компании рассылают очень похожие на настоящие поддельные счета. Мошенничество распространяется в период, когда Elisa также отправляет клиентам настоящие счета, поэтому поддельные счета могут попасть в почтовый ящик именно тогда, когда клиенты и без того ожидают счет от Elisa.
Цель мошенников – перенаправить человека на поддельную страницу оплаты, получить доступ к его банковскому счету или заставить подтвердить нежелательный платеж.
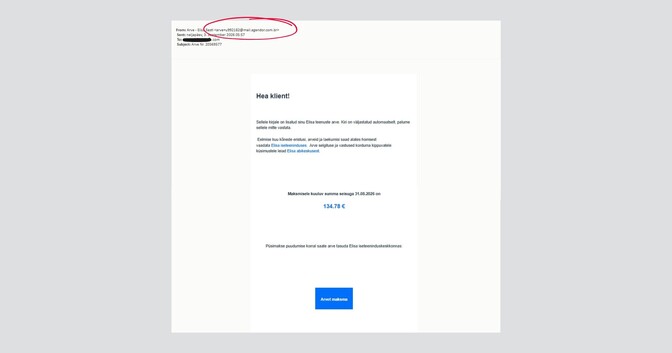
Мошеннические письма имитируют официальную переписку Elisa по вопросам выставления счетов и используют название компании, ее визуальный стиль и оформление, похожее на настоящий счет. В отличие от многих обычных фишинговых писем, поддельный счет может не содержать явных угроз или утверждений о наличии неоплаченного долга – человеку просто отправляют якобы обычный счет Elisa.
По словам руководителя направления цифровой безопасности Elisa Ивара Теннoкезе, нынешнюю схему особенно опасной делает то, что мошенники сознательно пользуются периодом, когада компании рассылают клиентам счета. "Если человек ждет счет, а одновременно получает письмо с названием и оформлением Elisa, очень легко автоматически принять его за настоящее", – отметил Теннoкезе.
Официальные счета Elisa отправляются с адреса arved@elisa.ee. При этом Теннoкезе подчеркивает, что одного взгляда на имя отправителя может быть недостаточно.
"Мошенники умеют отображать письмо таким образом, чтобы отправитель на первый взгляд казался настоящим. Поэтому стоит проверять полный адрес электронной почты, а при возникновении сомнений не использовать ссылки из письма. В случае с данной мошеннической схемой при проверке адреса отправителя также становится ясно, что письмо отправлено не Elisa", – отметил Теннoкесе.
Elisa также ввела дополнительную меру безопасности для повышения надежности счетов: в отправляемых компанией счетах больше не используется прямая ссылка для оплаты. Кнопка "Оплатить счет" на счете сначала перенаправляет клиента в самообслуживание Elisa, где перед оплатой можно проверить данные счета. Если ссылка в счете направляет человека непосредственно на страницу банка или оплаты, это следует считать тревожным признаком.
По словам Теннoкезе, наиболее безопасно открыть самообслуживание Elisa отдельно, а не переходить в него по ссылке из электронного письма. В самообслуживании можно проверить, существует ли счет на самом деле, какова его сумма и был ли он уже оплачен.
Как работает мошенничество с поддельными счетами?
Ссылка для оплаты в поддельном счете перенаправляет человека на созданный мошенниками сайт, который может имитировать Elisa, банк или известный платежный сервис. Там человека просят пройти аутентификацию для оплаты счета или подтвердить платеж.
Если человек вводит на такой странице свои банковские данные или подтверждает действие с помощью Smart-ID или Mobiil-ID, он фактически может предоставить мошеннику доступ к своему счету либо подтвердить платеж, содержание которого отличается от того, что показано на веб-странице.
Рекомендации клиентам:
- всегда проверять адрес электронной почты отправителя и адрес веб-страницы – даже небольшое отличие может указывать на мошенничество;
- никогда не сообщать PIN-коды, данные Smart-ID, Mobiil-ID или пароли от банковских услуг;
- избегать совершения платежей по ссылкам из электронных писем и отдавать предпочтение официальному самообслуживанию Elisa;
- использовать двухфакторную аутентификацию, а также своевременно обновлять устройства и пароли;
- при подозрении на мошенничество сразу связаться со своим банком, а также сообщить о произошедшем компании, бренд которой был использован.
Редактор: Ирина Киреева